Hallo zusammen, ich bitte um Hilfe, da ich langsam aber sicher glaube, den Verstand zu verlieren 
Zunächst mal, was klappt…und zwar schon über 1 Jahr und echt genial ist. Ich habe über den Cloudrouter das im Betreff genannte Szenario perfekt am Laufen! Das ist richtig gut.
Nun möchte ich gerne ein zweites Netzwerk verbinden in der Familie. Dazu habe ich einfach eine weitere Einrichtung vorgenommen. Nach meinem Verständnis 1:1 und mit viel Vorsicht und auch nichts vergessen, so wie ich das sehe. Aber leider klappt es nicht.
Auf meiner Seite sitze ich an einer Dreammachine SE und ich kann problemlos auf die Fritzbox selbst und weitere Geräte im Netzwerk der Fritzbox zugreifen. Soweit,…so gut.
Nur sämtliche Versuche von der anderen Seite zuzugreifen, scheitern bisher. Immer und immer wieder. Ich habe mit tracepath geschaut und kann sehen, dass die Frizbox nicht erreicht wird.
Testweise habe ich mal ein Subnetz eingefügt in die WG.conf, welches mit der funktionierenden Verbindung zusammenarbeitet. Das ging dann einwandfrei. Nur leider ist es das falsche Subnetz. Dies habe ich nur getestet, um auszuschliessen, dass ich wahnsinning bin…(subjektive Meinung).
Also habe ich weiter geforscht und meine Routing und Firewall Regeln angesehen. Dort habe ich alles ergänzt um das weitere Subnetz, was ich erreiche möchten, genauso wie es bei der ersten Strecke gemacht habe. Aber es ändert sich nichts.
Dann habe ich mir IPV64.net angesehen und zwar die WG Config für meine dreammachine. Dort fehlt aus meiner Sicht etwas und ich habe darauf keinen Einfluss.
Auf der linken Seite seht Ihr 192.168.178.0/24 → das habe ich eingetragen und das führt aus meiner Sicht dazu, dass ich einwandfrei auf den IP-Bereich der Fritzbox komme. Das 192.168.130.0/24 ist das Netz der ersten Strecke, bei dem alles klappt.
Aber auf der rechten Seite fehlt 192.168.178.0/24. Demnach kann auch gar nichts zurück kommen. Kann das sein?
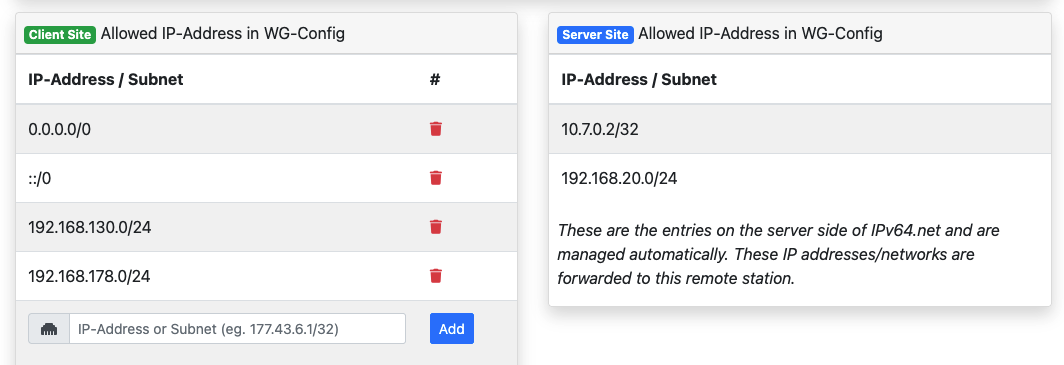
Im routing table habe ich diese aber eingetragen und dann sollte diese doch auch „automatisch“ eingetragen werden bei der Serversite. Oder?
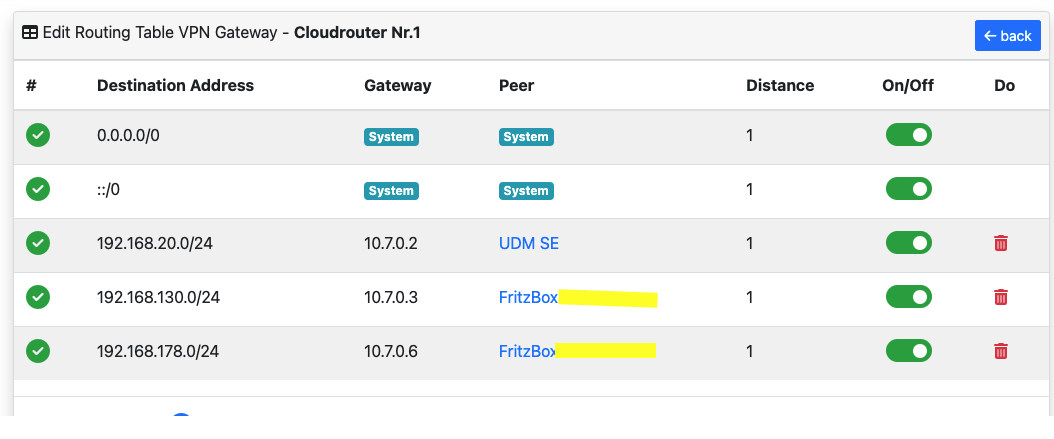
Ich bin sehr sicher, dass ich bei mir lokal alles richtig gemacht habe, da ich mir die static routes und firewall Regeln angesehen und angepasst habe.
Kann mir jemand an der Stelle bitte weiterhelfen? Habe ich was vergessen? Was kann ich nach liefern?
 Der Stresslevel ist zu hoch gerade.