Genau das tue ich ja  (Wie auf den Screenshots zu erkennen ist) - und es funktioniert nicht.
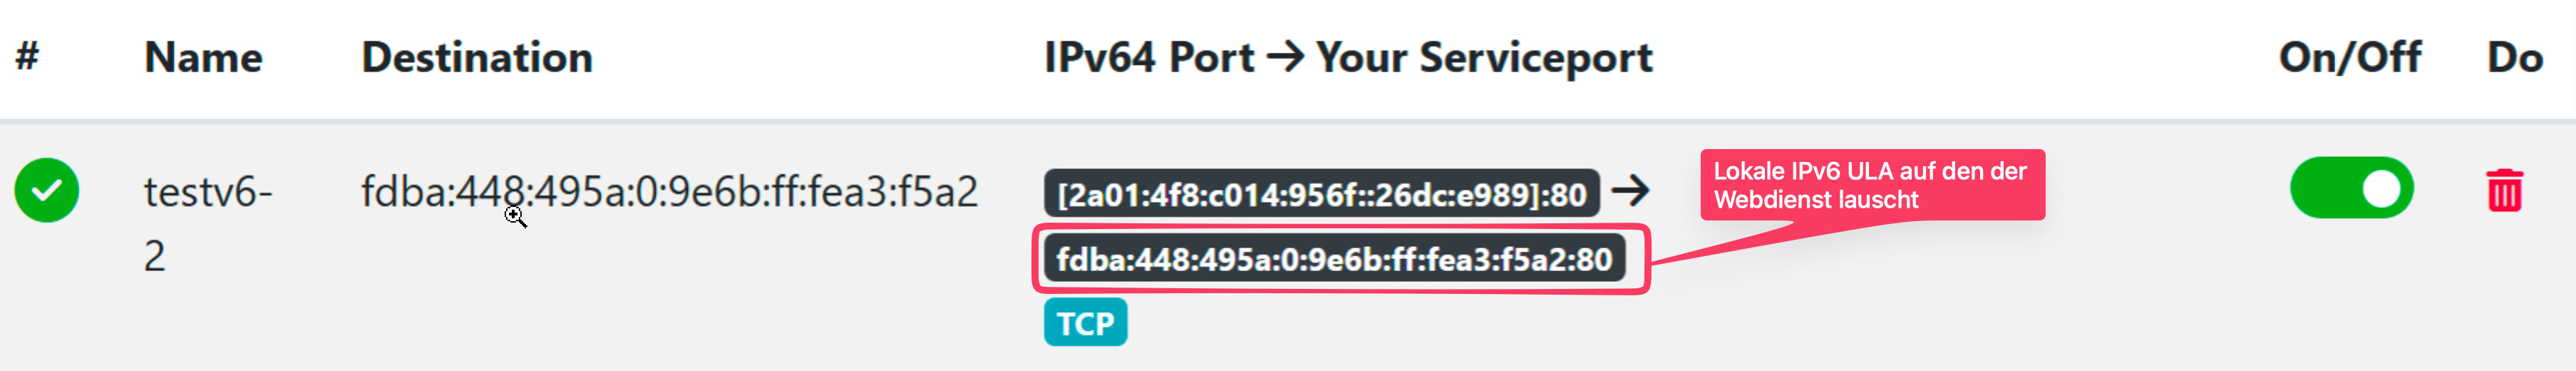
Auch das hatte ich verstanden. Aber es liegt nicht daran, dass der CR das nicht könnte. Es liegt an FW-Regeln und/oder einem Routing-Problem.
- Ist z.B. neben der FW der Fritteuse auch die FW des CR aktiv?
- kennen sowohl die Fritteuse wie auch der CR die Routen?
Es nutzt ja nix, wenn die Pakete zwar ins Netz der Fritteuse gehen von dort aber nicht zurück kommen, weil die Fritteuse die Antwort an die 2a01:4f8:… ins WAN schickt, statt zurück zum CR
Das Mittel der Wahl zum Testen welche Pakete noch wohin gehen wäre mal ein traceroute
Außerdem verstehe ich immer noch nicht was an so einem Konstrukt sicherer oder besser sein soll als den Port 80 direkt auf eine GUA hinter einer Fritteuse zu leiten!? Wird sich jemand die Mühe machen einen IPv6-Portscan auf TCP80 zu machen, dann wird der offene Port TCP80 auch so gefunden werden. Und die Verwendung der GUA 2a01:4f8:c014:956f::26dc:e989 bedeutet ja, dass man sich zur Nutzung eben genau nicht vorher per Wireguard am CR authentifizieren muss um diese Weiterleitung nutzen zu können.
Also welche Vorteile versprichst du dir davon?