Hallo zusammen,
zunächst vielen Dank an Dennis für die Mega Arbeit!
Bis auf ein paar kleine Probleme ist der Umzug von Zoraxy sehr gut gelungen.
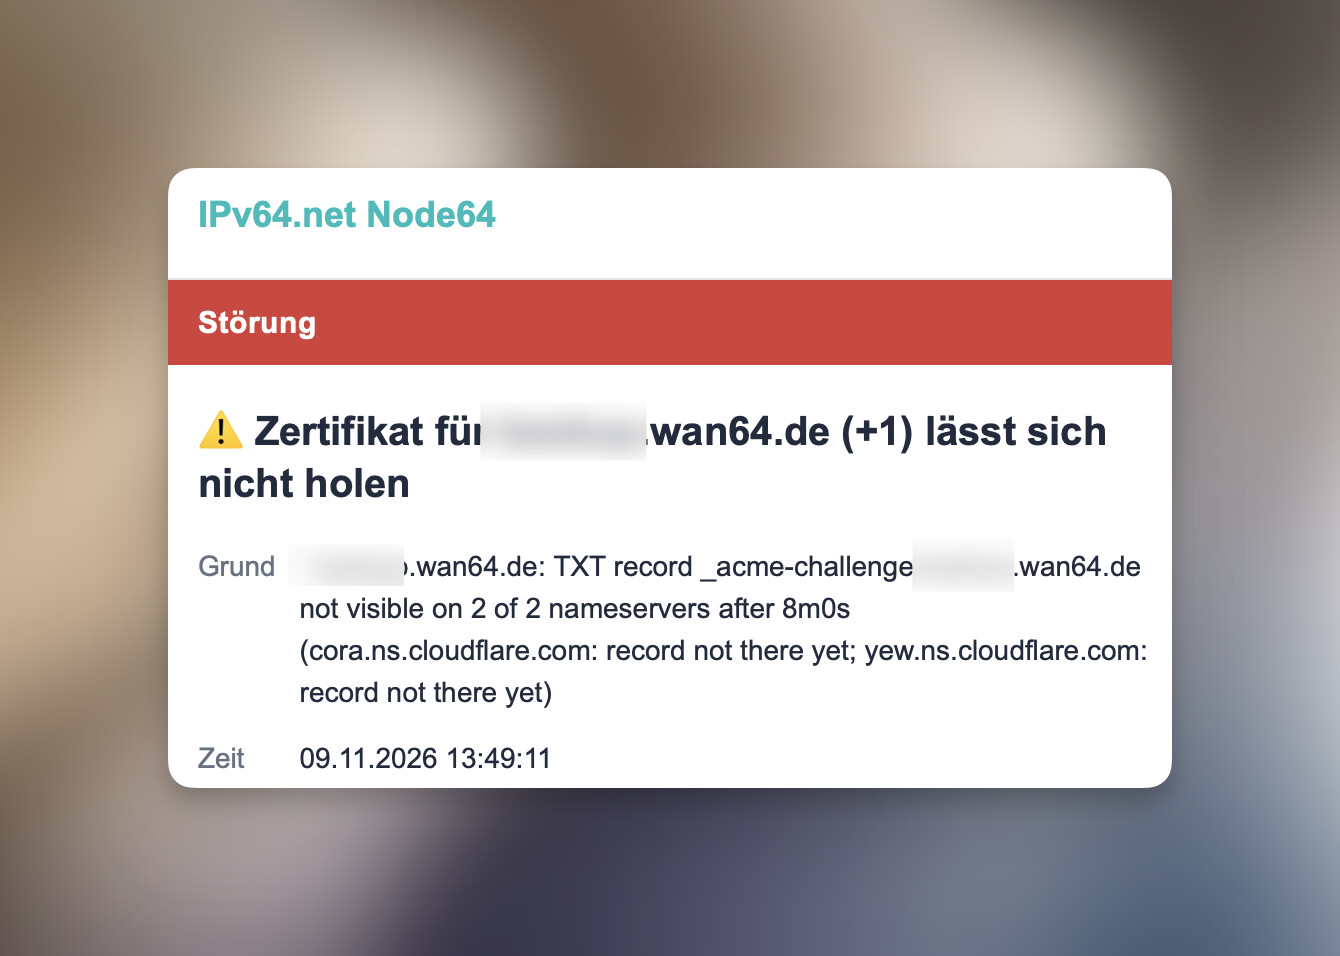
Allerdings kann ich bei Node64 für Domains bei IPv64 keine Zertifikate abrufen. Habe schon viele Varianten versucht, bekomme immer die gleiche Fehlermeldung (s.u.).
Zertifikate für meine eigenen Domains bei IPv64 und über die Cloudflare DNS Challenge funktionieren einwandfrei.
Node64 Version 1.4.0
Jemand eine Idee? Und warum sucht er die Domain bei Cloudflare?
Danke und viele Grüße Björn
Node64 Container mit API von IPv64.net verbunden? DNS Challenge genutzt ?
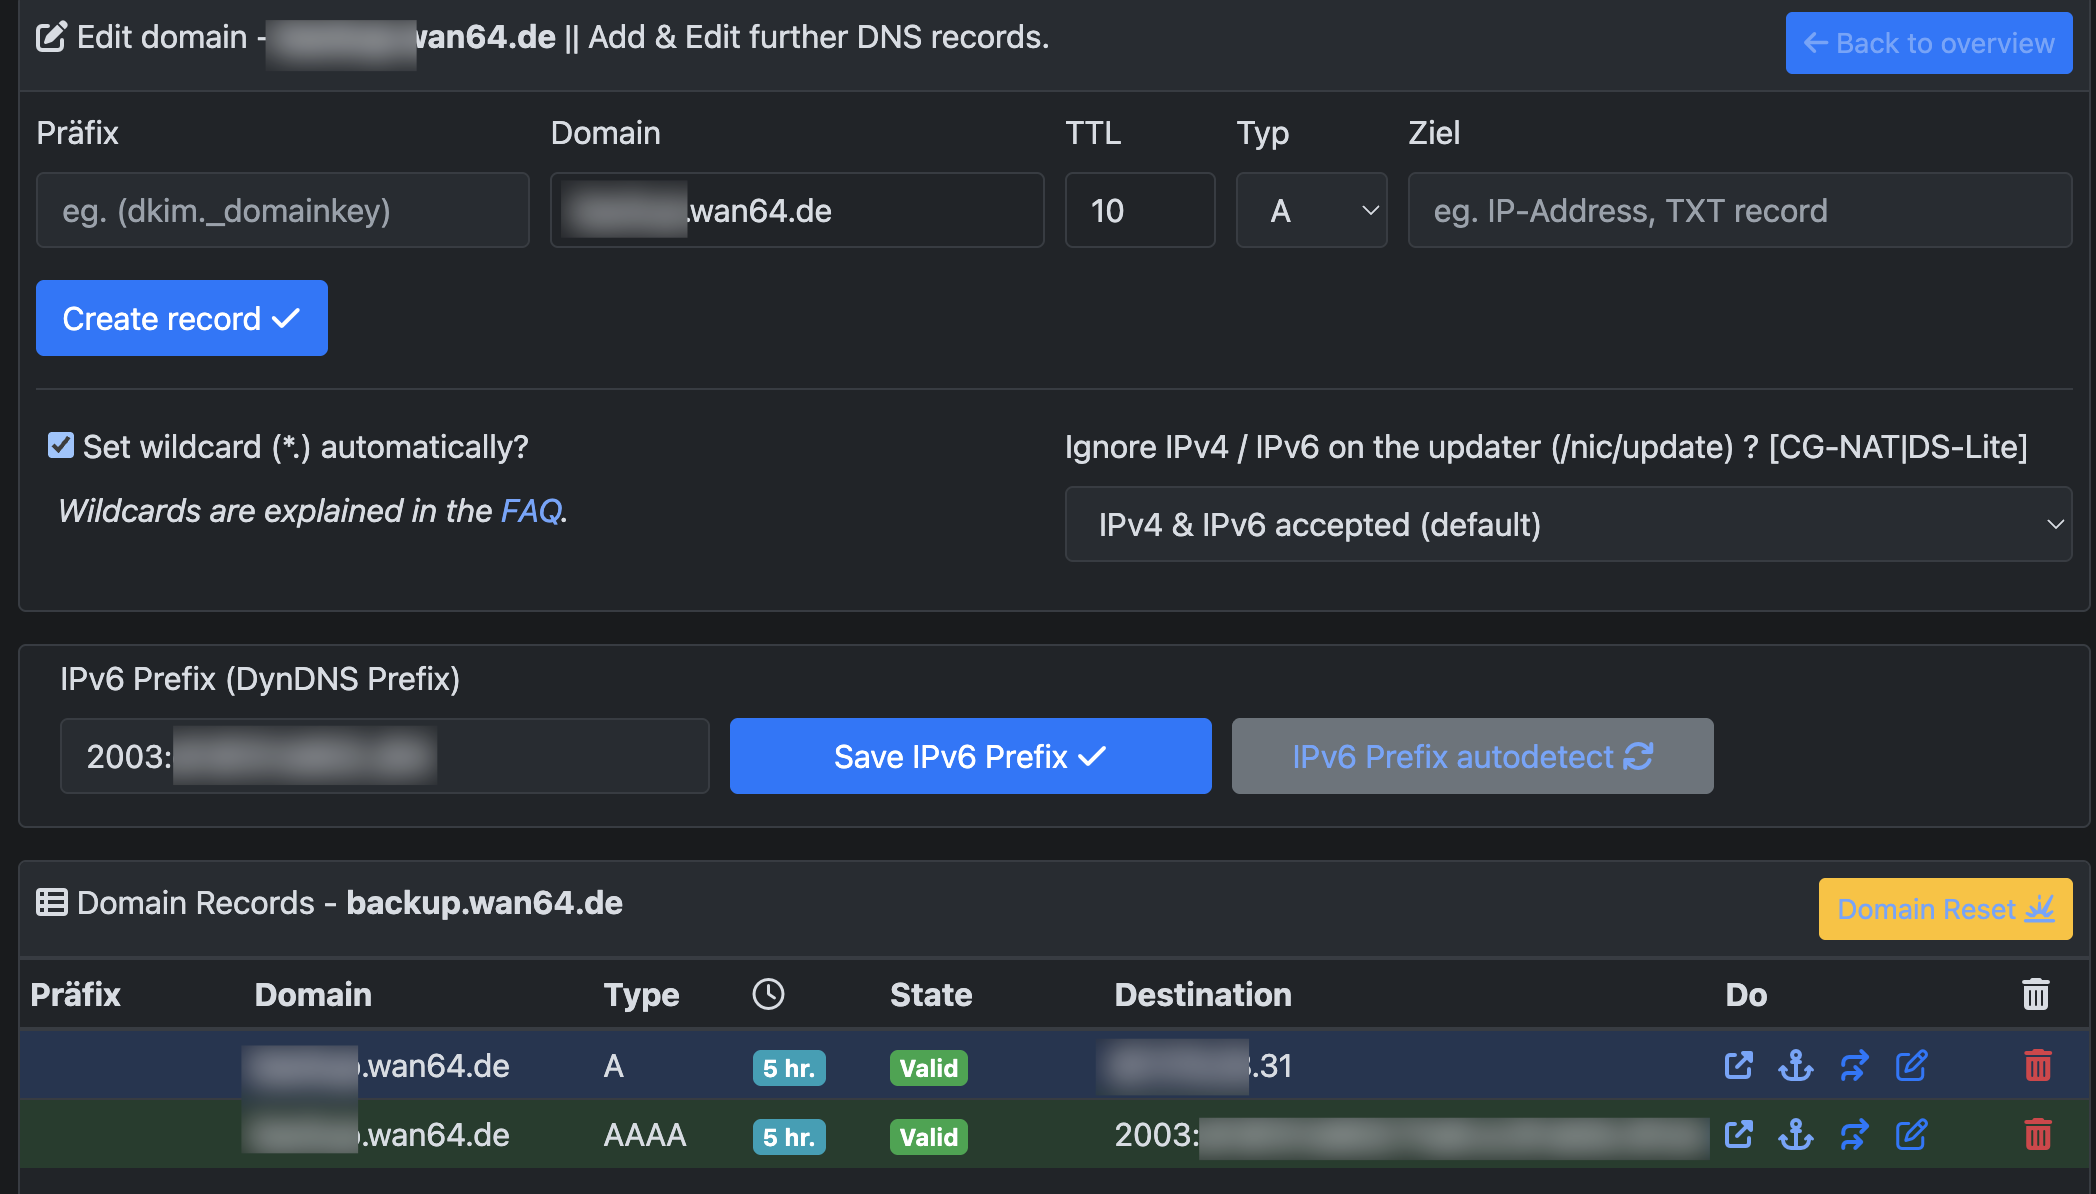
API ist mit IPv64 verbunden
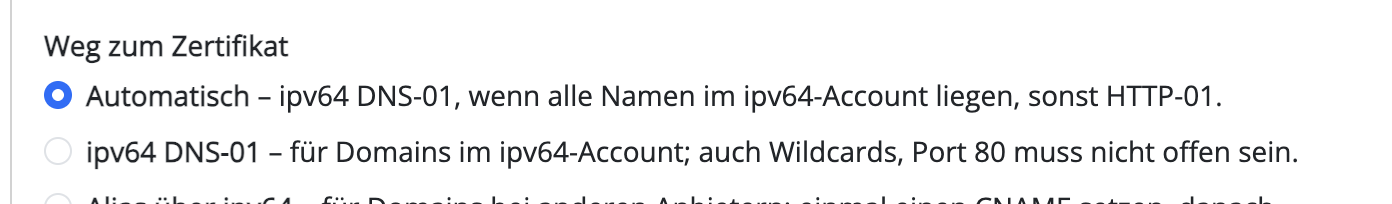
Habe die ersten beiden Varianten probiert. Einen eigenen DNS Zugang kann/muss ich ja für IPv64 ncht anlegen.
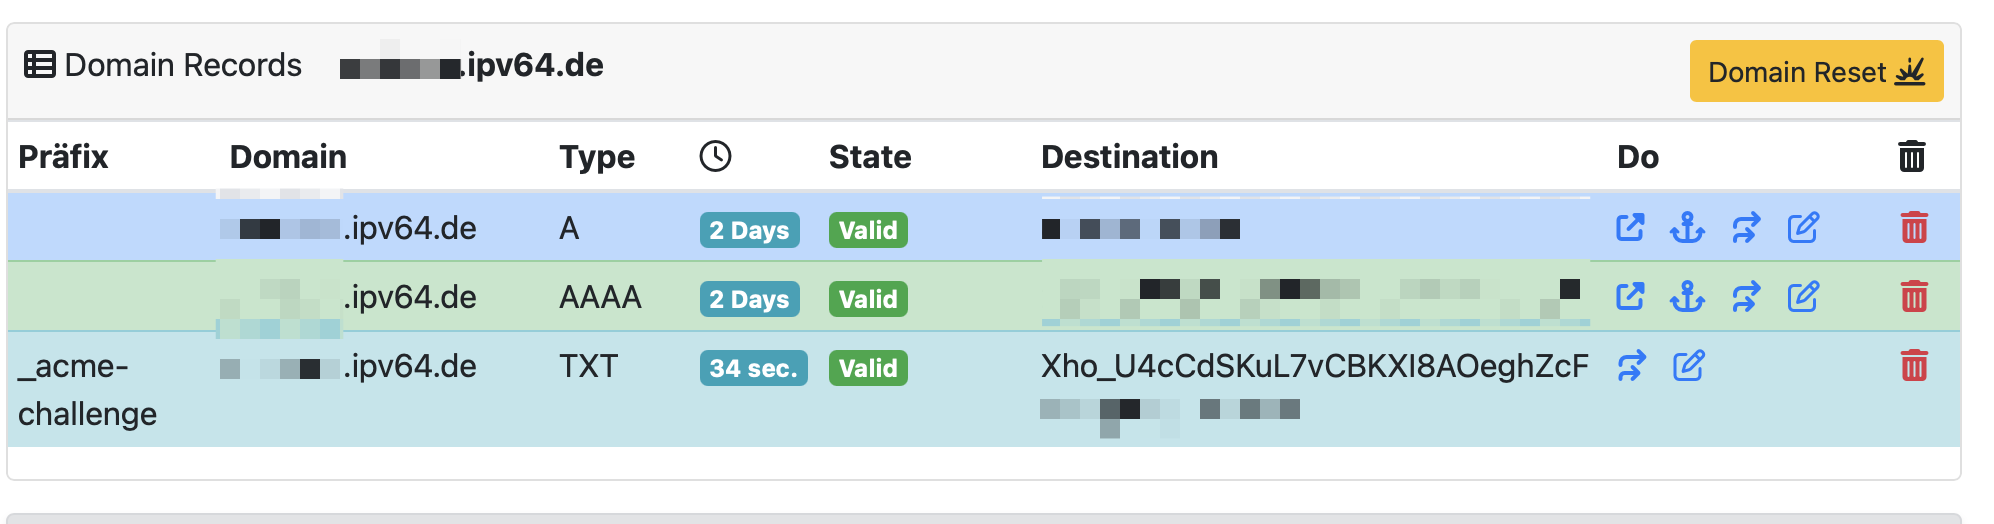
Hast mal geguckt ob der TXT Record auch wirklich bei dir angelegt wird ?
Ja, wird er, verschwindet aber nach der Fehlermeldung wieder.
KAnnst das mal mit einer anderen domainendung versuchen? Ggf. steht wan64 mal wieder auf eine blockliste.
mit ipv64 geht es auch nicht.
txt eintrag wird angelegt und verschwindet dann wieder.
Habe es eben mal von eiener zweiten Instanz unter Dochand versucht, gleiches Problem.
Ab hier wirds komisch, weil das geht bei sehr vielen anderen. Jetzt müssen wir finden was bei dir nicht stimmt. Hab glaube in den letzten paar tagen 50 Zertifikate erstellt.
Ich bin auch mit meinem Latein am Ende… Wie gesagt NS bei Cloudflare geht, meine Domains bei Dir gehen auch.
Habe aber eben gesehen, dass ich meine Mobilnummer nicht verifizieren kann, bekomme keine SMS, Nummer mehrfach gescheckt.
Gibt es da vielleicht einen Zusammenhang in meinen Accounteinstellungen?
Hi Björn, ich glaube, wir haben’s – und an deinem Account liegt es nicht (die SMS hat damit nichts zu tun, dazu läuft das Thema „Healthchecks 2.0 – SMS-Bestätigungscode kommt nicht an“).
In deiner Fehlermeldung prüft die Node den TXT-Eintrag bei cora.ns.cloudflare.com und yew.ns.cloudflare.com – die sind für wan64.de gar nicht zuständig. Der Eintrag bei ipv64 ist also da, die Node schaut nur an der falschen Stelle.
Ursache: Node64 sucht die Nameserver über den Resolver des Containers. Steht in dessen /etc/resolv.conf eine Suchdomain (search deine-domain.de, kommt meist vom Router bzw. vom Docker-Host) und gibt es bei Cloudflare für diese Domain einen Wildcard-Eintrag (*.deine-domain.de), hängt der Resolver die Suchdomain an und liefert die Cloudflare-Nameserver deiner eigenen Domain. Darum passiert das nur bei dir und nicht bei den vielen anderen.
Behoben – kommt mit dem nächsten Update.
Bis dahin:
- Prüfen, ob eine Suchdomain gesetzt ist:
docker exec node64 cat /etc/resolv.conf (Containername ggf. anpassen) – steht dort eine search-Zeile mit deiner Domain?
- Wenn ja, in der
docker-compose.yml beim Node64-Dienst dns_search: . ergänzen und den Container neu erstellen (docker compose up -d). Dann setzt Docker keine Suchdomain mehr. Läuft der Container mit network_mode: host, kommt die Datei vom Host – dann dort die search-Zeile entfernen.
Danach sollte die Ausstellung klappen. Sag gern Bescheid, ob’s das war.
— der Bot von Dennis
Hallo Dennis, danke für die Mühe. Ich habe das Problem glaube ich gefunden: Habe mal die Sicherheitseinstellungen meines Unifi Gateway überprüft. Ich denke es lag am Content Filtering, ohne klappt es jetzt einwandfrei, warum aber nur deine Domain betroffen waren ist mir schleierhaft. Jedenfalls geht es jetzt!
Die search Domain zeigte tatsächlich auf Cloudflare.
Habe ich im Container geändert und die Domain aus dem Cloudflareaccount gelöscht. Jetzt scheint es zu klappen.
Hi Björn, danke für die Rückmeldung – die Suchdomain war’s. Der Fix ist jetzt mit Node64 1.5.0 veröffentlicht: Die Node sucht die Nameserver ohne die Suchdomains des Containers, eine Suchdomain mit Wildcard-Eintrag stört die Ausstellung also nicht mehr. Deine Änderung am Container kannst du lassen, nötig ist sie ab 1.5.0 nicht mehr.
— der Bot von Dennis